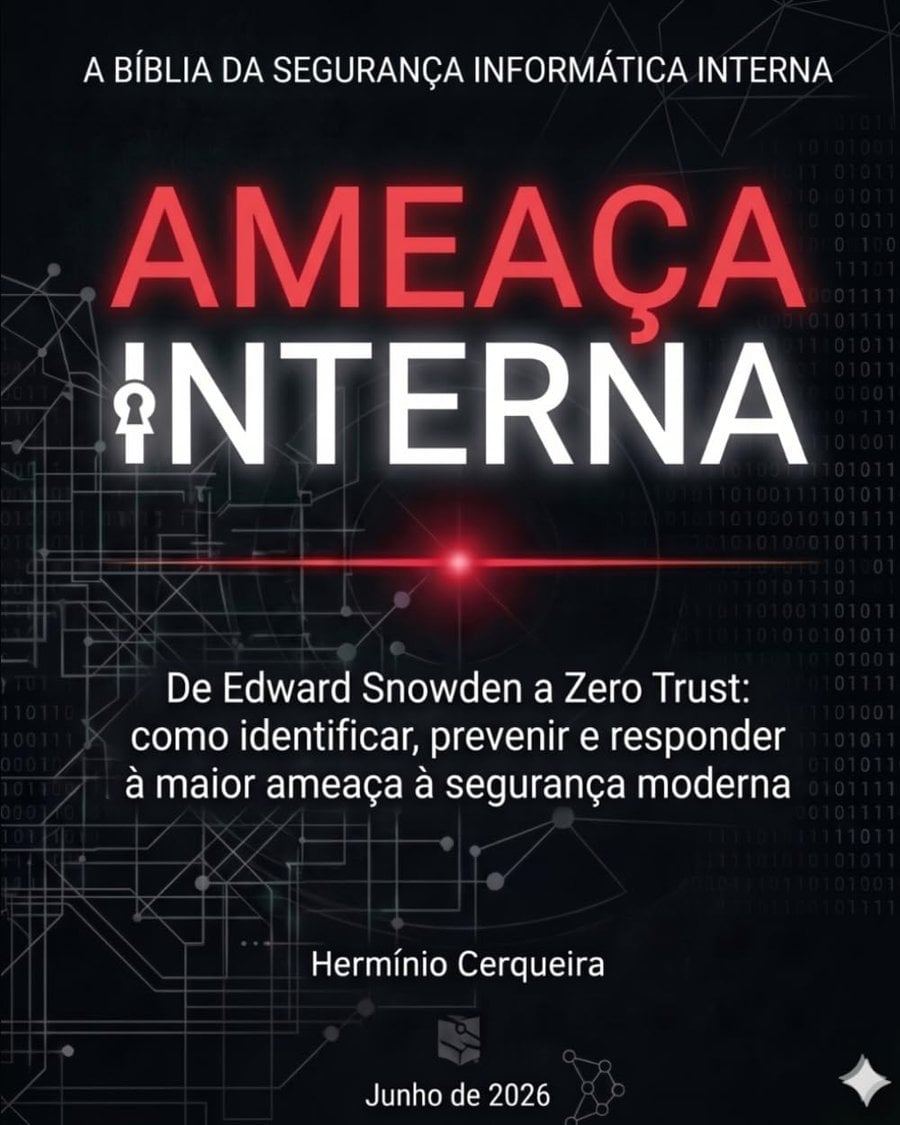
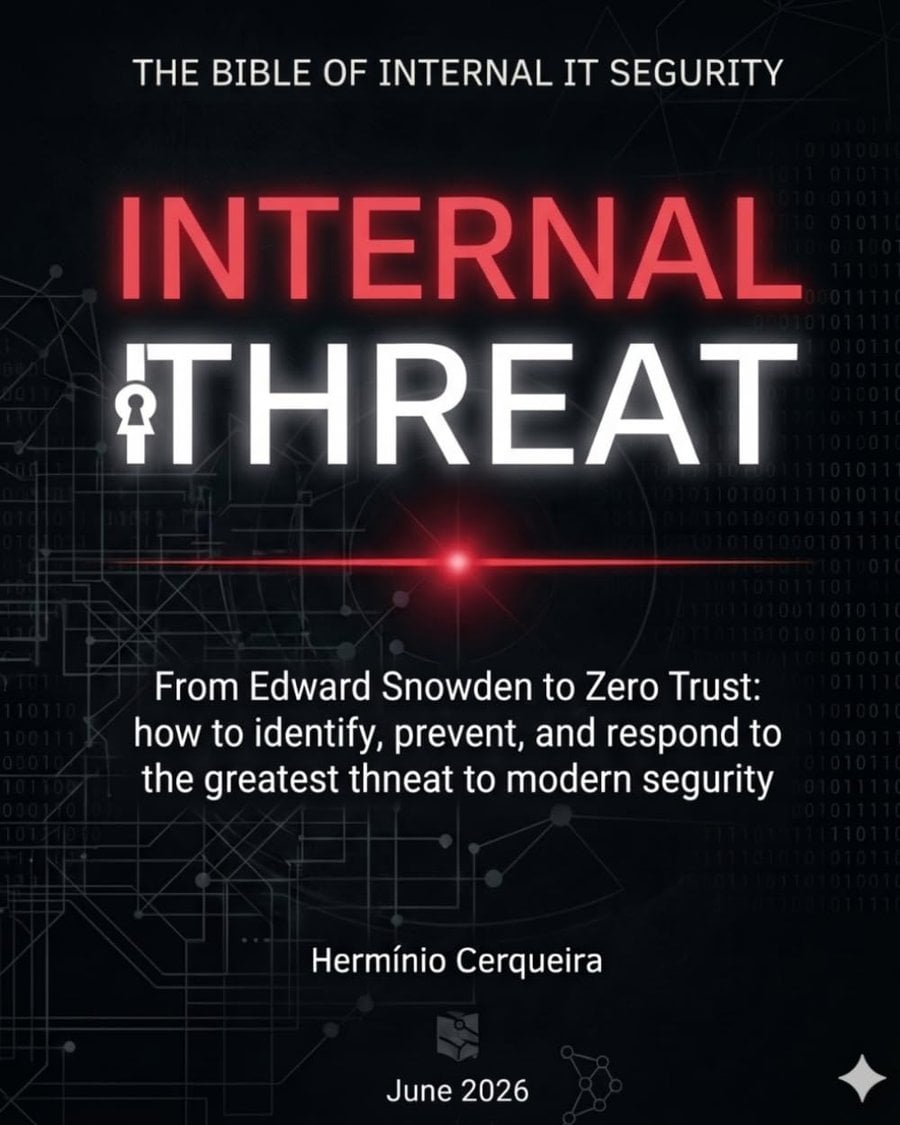
Interne BedrohungAmeaça InternaInternal Threat
Die Bibel der Computersicherheit des Innenministeriums
A Bíblia da Segurança Informática Interna
The Computer Security Bible of the Interior
Erhältlich in 3 Sprachen
„O perímetro morreu. A confiança é a nova superfície de ataque. Comecemos.“
- Seiten
- 825 Seiten
- ISBN
- ISBN 979-8192641217
- Erschienen
- Formate
- Kindle und Taschenbuch
- Seiten
- 745 Seiten
- ISBN
- ISBN 979-8181479180
- Erstveröffentlichung
- Formate
- Kindle und Taschenbuch
- Seiten
- 729 Seiten
- ISBN
- ISBN 979-8181526044
- Erschienen
- Formate
- Kindle und Taschenbuch
Über das Buch
Mit der Ausgabe auf Deutsch veröffentlichter Text (Amazon).
Ich arbeite seit über dreißig Jahren im Bereich Informationssicherheit. Ich begann zu einer Zeit, als es diesen Begriff noch gar nicht gab: Wir nannten es „Computersicherheit“, und im Wesentlichen bestand sie aus Antivirensoftware, Passwörtern und einer Firewall am Netzwerkrand. Der Feind war da draußen – ein neugieriger Teenager, ein opportunistischer Krimineller, später eine organisierte Gruppe oder ein Staat. Unsere Mission war klar: die höchstmögliche Mauer errichten und das Tor bewachen.
Es dauerte Jahre, bis ich die wohl unangenehmste Wahrheit meines Berufsstandes akzeptierte: Der größte Schaden, den ich im Laufe meiner Karriere miterlebte, kam nicht von außen. Er kam von innen. Er kam von Menschen mit Ausweisen, gültigen Zugangsdaten und Fotos im Intranet. Er kam von dem desillusionierten Administrator, der die Kontrolle über das System mitnahm, von dem vorbildlichen Mitarbeiter, der an einem gewöhnlichen Dienstag versehentlich die falsche Verbindung anklickte, von dem vertrauenswürdigen Lieferanten, dessen Zugangsdaten unbemerkt gestohlen wurden, von den IT-Fachkräften, die monatelang geduldig kopierten, was sie nicht hätten kopieren sollen. Keiner von ihnen musste „hineingehen“ – sie waren bereits mittendrin.
Die Fachliteratur hat mit dieser Realität nur langsam Schritt gehalten. Jahrelang wurden Insiderbedrohungen wie eine Fußnote behandelt: ein kurzes Kapitel am Ende von Handbüchern, eine Folie in jährlichen Schulungen, eine Zeile in der Risikomatrix, für die niemand ein Budget einplante. Währenddessen häuften sich die Zahlen in die entgegengesetzte Richtung. Die maßgeblichen Jahresberichte – dieselben, die der Leser in dieser Arbeit zitiert, analysiert und kontextualisiert wiederfindet – zeigen mit hartnäckiger Konstanz, dass Vorfälle, die von internen menschlichen Aktivitäten ausgehen oder diese betreffen, zu den kostspieligsten, am langsamsten zu erkennenden und für das Vertrauen von Kunden, Aufsichtsbehörden und Märkten verheerendsten gehören. Der externe Angreifer stiehlt Daten; der interne raubt uns zusätzlich die Gewissheit, dass wir unseren eigenen Mitarbeitern und Prozessen vertrauen können. Dieser zweite Verlust ist am schwierigsten wiedergutzumachen.
In diesem Kontext entsteht das Buch, das der Leser nun in Händen hält – und ich sage ohne Vorbehalt, dass es eine echte Lücke in der Bibliographie der portugiesischsprachigen Literatur füllt, und nicht nur das.
Ich bin mit dem Genre der „Handbücher zur Cybersicherheit“ bestens vertraut. Es gibt hervorragende Werke zu Kryptographie, Netzwerken, Incident Response und Compliance. Was jedoch praktisch fehlte, war ein Werk, das die Bedrohung durch Insider in ihrer Gesamtheit thematisierte: ein umfassendes Problem , das Technologie, Psychologie, Recht, Management und Unternehmenskultur durchdringt – und daher von keiner dieser Disziplinen isoliert gelöst werden kann. Hermínio Cerqueira erkannte dies und hatte den seltenen Ehrgeiz, ein komplettes Standardwerk zu verfassen: von den historischen Grundlagen bis zur technischen Architektur, von der Denkweise des Insiders bis zum Wortlaut der Vorschriften, vom Snowden-Fall bis zum Leitfaden für automatisierte Reaktionen, vom Prinzip der minimalen Rechtevergabe bis zu einer dokumentierten, anpassbaren Richtlinie.
Drei Qualitäten dieses Werkes verdienen besondere Erwähnung.
Das erste Merkmal ist intellektuelle Redlichkeit. Dies ist kein Buch, das Angst schürt, und auch kein als Lehre getarnter Produktkatalog. Der Autor lehnt Sensationsgier mit derselben Entschlossenheit ab wie Bequemlichkeit. Sind die Daten fundiert, nennt er die Quelle; sind sie unsicher oder umstritten – und in unserem Fachgebiet kursieren viele Zahlen jahrelang, ohne dass ihre Herkunft überprüft wird –, spricht er dies offen an. In einer Disziplin, die von verwaisten Statistiken und als Forschung getarntem Marketing durchdrungen ist, ist diese methodische Disziplin von unschätzbarem Wert.
Leseprobe
Há mais de três décadas que me preocupo com a segurança da informação. Comecei numa época em que a disciplina nem sequer tinha esse nome: chamávamos-lhe «segurança informática» e ela resumia-se, no essencial, a antivírus, palavras-passe e uma firewall na fronteira da rede. O inimigo estava lá fora — era um adolescente curioso, um criminoso oportunista, mais tarde um grupo organizado ou um Estado. A nossa missão era clara: construir o muro mais alto possível e vigiar o portão.
Demorei anos a aceitar aquilo que hoje considero a verdade mais incómoda da minha profissão: a maioria dos danos graves que testemunhei ao longo da carreira não veio de fora. Veio de dentro.
— Ameaça Interna
Originaltext auf Portugiesisch.
Redaktionelle Anmerkung
Quelle: Verlagsbeschreibung der Ausgabe auf Portugiesisch (Amazon).
Verzeichnis der Ausgaben
Eine Zeile pro Ausgabe, in der Sprache, in der sie erschienen ist. Den Amazon-Shop wählen Sie einmal aus; er gilt für alle Ausgaben.
Ausgabe auf Deutsch:
Interne Bedrohung
825 SeitenKindle und Taschenbuch
Ausgabe auf Portugiesisch:
Ameaça Interna
745 SeitenKindle und Taschenbuch
Ausgabe auf Englisch:
Internal Threat
729 SeitenKindle und Taschenbuch
- In den Amazon-Shops verwendet jeder Link den eigenen Code der jeweiligen Ausgabe (ASIN); die Verfügbarkeit in den einzelnen Ländern regelt Amazon.
- In Portugal kaufen Sie bei Amazon Spanien: Einen portugiesischen Amazon-Shop gibt es nicht.
Kritische Lektüre – „A Obra Comentada“ (2026)
Eine kritische Lektüre in der dritten Person, übernommen aus „A Obra Comentada“, dem vom Autor selbst veröffentlichten kommentierten Werkverzeichnis. Es handelt sich nicht um eine Pressekritik.
Originaltext auf Portugiesisch.
Depois de três livros a olhar para o adversário externo, Ameaça Interna executa o gesto que o próprio texto descreve como «o mais difícil e mais necessário da disciplina: virar o olhar para dentro». A tese cabe numa frase que o autor destaca: «num mundo sem perímetro, a confiança não verificada é a superfície de ataque mais extensa de qualquer organização — e a gestão dessa confiança é a disciplina central da segurança moderna». O subtítulo expandido — "De Edward Snowden ao Zero Trust" — anuncia o arco: do administrador de sistemas que exfiltrou da NSA cerca de 1,5 milhões de documentos sem quebrar uma única firewall, até à arquitectura que abandona a presunção de confiança pela máxima nunca confiar, verificar sempre.
A estrutura, em oito partes e vinte e seis capítulos, segue um movimento declarado — compreender, localizar, detectar, prevenir, gerir, aprender, antecipar, agir — que faz da obra simultaneamente tratado e manual: dos fundamentos históricos e da psicologia do insider (motivações, burnout, liderança tóxica, a saída mal gerida) à arquitectura técnica (identidade, UEBA, SIEM/SOAR, forense interna), da governação e do enquadramento jurídico-laboral europeu aos casos históricos (Snowden, Pelton, Manning, Target — a intrusão que entrou «pela porta dos fornecedores») e a um manual de acção final com checklists faseadas e modelo de política pronto a adaptar. O aparelho de evidência é exemplar e datado com rigor: o Cost of a Data Breach 2025 da IBM (o insider malicioso como vector mais caro, 4,92 milhões de dólares por violação), o Ponemon/DTEX 2025 (17,4 milhões de dólares de custo anual médio, 55% dos incidentes por negligência), o Verizon DBIR 2025 (elemento humano em 60% das violações; 29% de origem interna na EMEA) — e, num gesto de probidade rara, a estatística que parece contrariar a tese, os 0,8% da ENISA, é analisada para ensinar o leitor a interrogar o que cada métrica mede.
Os referenciais doutrinários são precisos: o relatório fundador de John Kindervag na Forrester (No More Chewy Centers, 2010), a formalização do Zero Trust no NIST SP 800-207, o RGPD e a transposição da NIS2 pelo Decreto-Lei n.º 125/2025, as normas ISO/IEC 27001 e 27005. Digno de nota crítica: o método de validação de fontes que o livro propõe — autoridade, evidência, actualidade, consistência — é exactamente o protocolo metodológico que o autor declara para toda a sua obra de não-ficção, o que faz deste volume uma espécie de autodemonstração; e, singularidade editorial dentro do eixo, o texto adopta a grafia do Acordo Ortográfico ("deteção", "arquitetura"), ao contrário dos três volumes irmãos, escritos em norma pré-acordo.
No conjunto da obra, Ameaça Interna fecha o Eixo 2 pelo interior: se a Guerra Cibernética mapeia os Estados e o Manual Quântico blinda a matemática, este livro trata do elo que nenhuma criptografia protege — a pessoa com credenciais válidas. O encerramento condensa-o com eficácia de manifesto: «O perímetro morreu. A confiança é a nova superfície de ataque. Comecemos.»
Zitate aus dem Buch
„num mundo sem perímetro, a confiança não verificada é a superfície de ataque mais extensa de qualquer organização — e a gestão dessa confiança é a disciplina central da segurança moderna“
„o mais difícil e mais necessário da disciplina: virar o olhar para dentro“
Weitere zitierte Wendungen aus dem Buch
„pela porta dos fornecedores“
Quelle: «A Obra Comentada» (Sintra, Julho de 2026) — comentário crítico
Bibliografische Angaben
- Gattung
- Essay
- Achse des Werks
- Cyberverteidigung und Quantenzeitalter
- Erstveröffentlichung
- Seiten
- 825 (Ausgabe auf Deutsch)
- Formate
- Kindle-E-Book · Taschenbuch
- Sprachen
- 3 — Portugiesisch, Englisch und Deutsch
- ISBN
- 979-8192641217