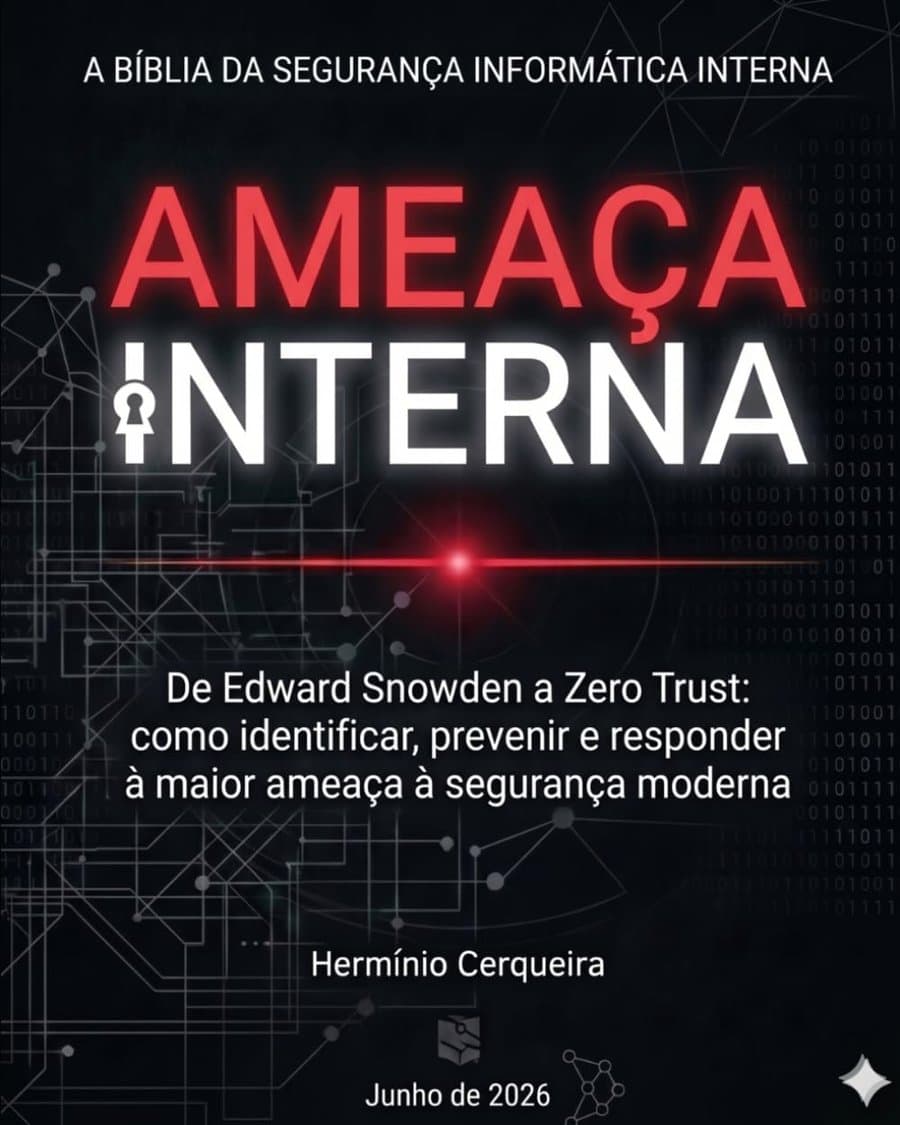
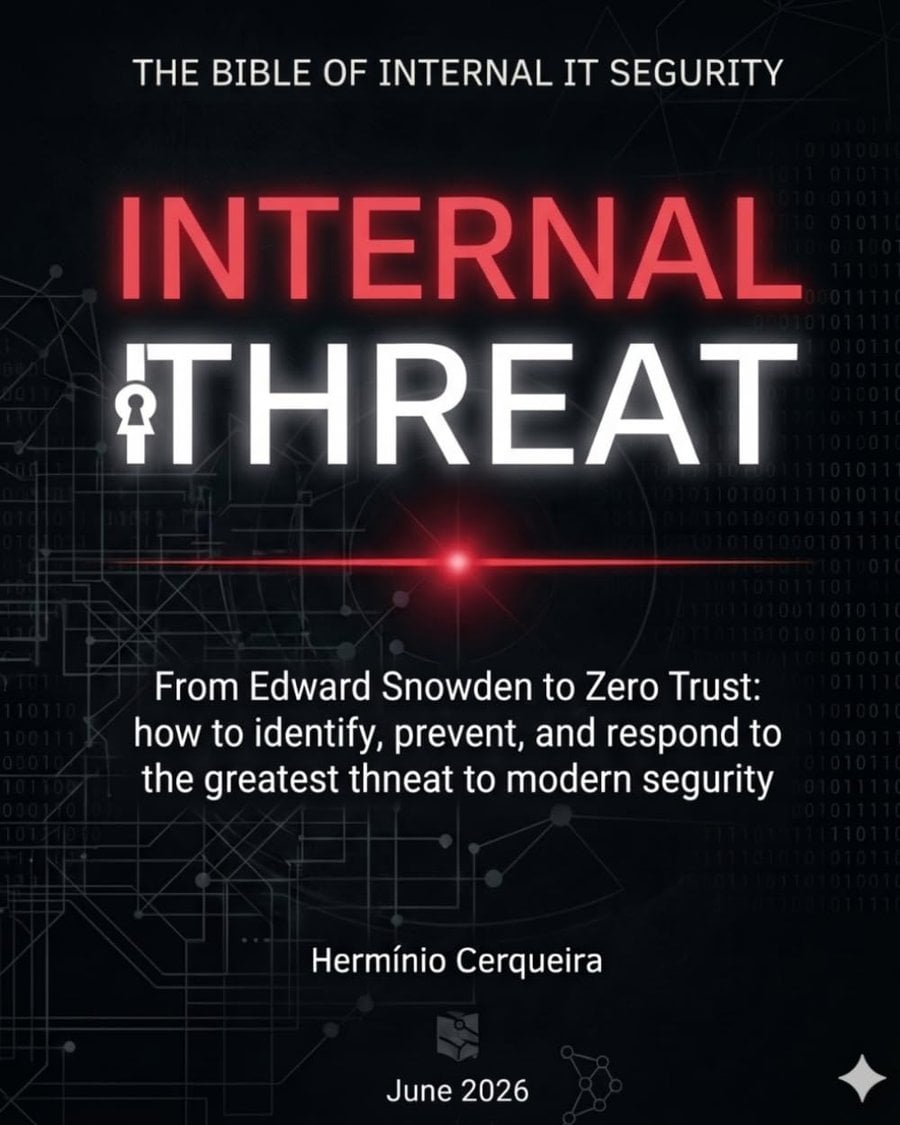
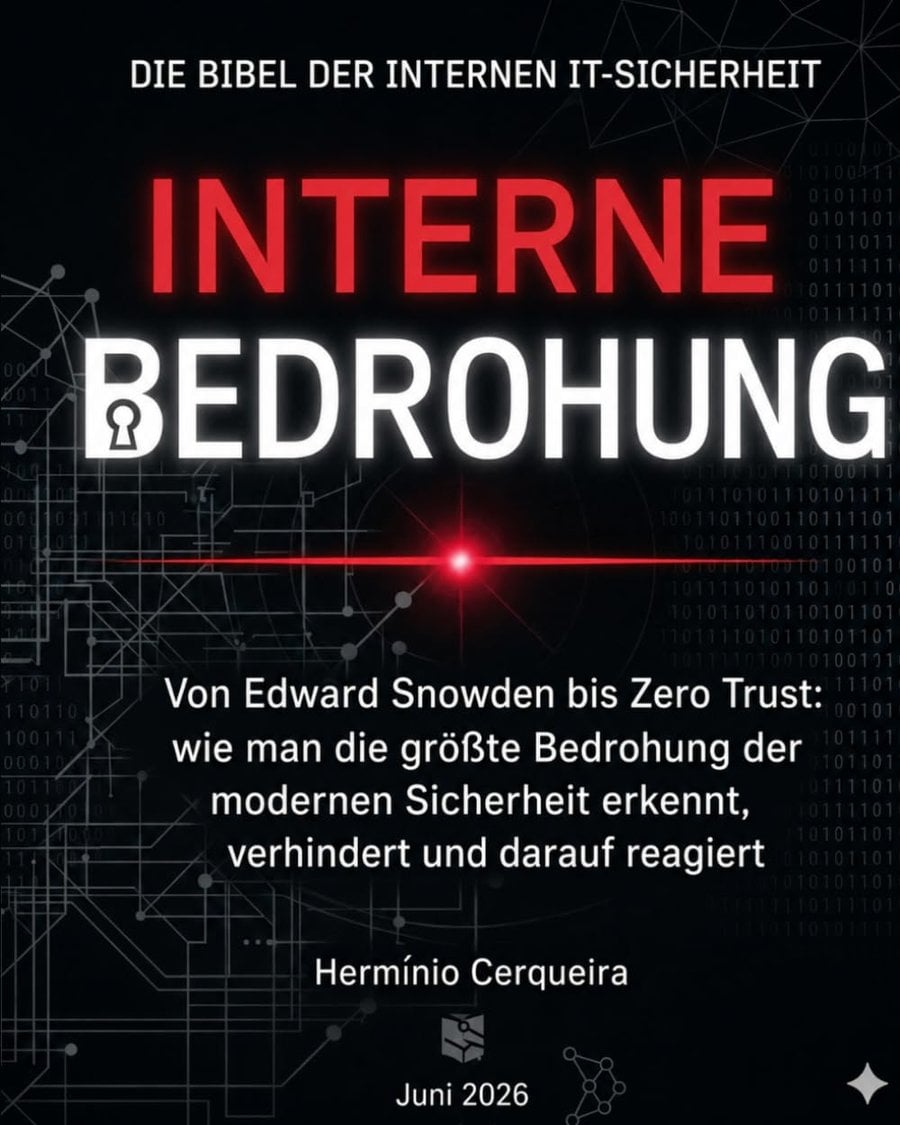
Ameaça InternaInternal ThreatInterne Bedrohung
A Bíblia da Segurança Informática Interna
The Computer Security Bible of the Interior
Die Bibel der Computersicherheit des Innenministeriums
„O perímetro morreu. A confiança é a nova superfície de ataque. Comecemos.”
- Liczba stron
- 745 stron
- ISBN
- ISBN 979-8181479180
- Pierwsze wydanie
- Formaty
- Kindle i miękka oprawa
- Liczba stron
- 729 stron
- ISBN
- ISBN 979-8181526044
- Data wydania
- Formaty
- Kindle i miękka oprawa
- Liczba stron
- 825 stron
- ISBN
- ISBN 979-8192641217
- Data wydania
- Formaty
- Kindle i miękka oprawa
Fragment
Há mais de três décadas que me preocupo com a segurança da informação. Comecei numa época em que a disciplina nem sequer tinha esse nome: chamávamos-lhe «segurança informática» e ela resumia-se, no essencial, a antivírus, palavras-passe e uma firewall na fronteira da rede. O inimigo estava lá fora — era um adolescente curioso, um criminoso oportunista, mais tarde um grupo organizado ou um Estado. A nossa missão era clara: construir o muro mais alto possível e vigiar o portão.
Demorei anos a aceitar aquilo que hoje considero a verdade mais incómoda da minha profissão: a maioria dos danos graves que testemunhei ao longo da carreira não veio de fora. Veio de dentro.
— Ameaça Interna
Tekst oryginalny w języku: portugalski.
Nota redakcyjna
Źródło: opis wydawniczy wydania w języku: portugalski (Amazon).
O książce
Opis z wydania oryginalnego, w języku: portugalski. Tekst stanowi ciąg dalszy przytoczonego fragmentu.
Veio de pessoas com crachá, credenciais válidas e fotografia na intranet. Veio do administrador desencantado que levou consigo as chaves do reino, do colaborador exemplar que clicou numa ligação errada numa terça-feira banal, do fornecedor de confiança cujas credenciais foram roubadas sem que ninguém desse por isso, do quadro técnico que durante meses copiou, pacientemente, aquilo que não devia. Nenhum deles teve de «entrar» — já lá estavam.
A literatura técnica tardou em acompanhar esta realidade. Durante anos, as ameaças internas foram tratadas como nota de rodapé: um capítulo curto no fim dos manuais, um diapositivo nas formações anuais, uma linha na matriz de risco a que ninguém atribuía orçamento. Entretanto, os números acumulavam-se em sentido contrário. Os relatórios anuais de referência — os mesmos que o leitor encontrará citados, escrutinados e contextualizados ao longo desta obra — mostram, com consistência teimosa, que os incidentes com origem ou participação humana interna estão entre os mais caros, os mais demorados a detetar e os mais devastadores para a confiança de clientes, reguladores e mercados. O atacante externo rouba dados; o interno rouba também a certeza de que podemos confiar nas nossas próprias pessoas e nos nossos próprios processos. Esse segundo roubo é o mais difícil de reparar.
É neste contexto que surge o livro que o leitor tem nas mãos — e digo, sem reserva, que ele preenche um vazio real na bibliografia em língua portuguesa, e não só.
Conheço bem o género «manual de cibersegurança». Há excelentes obras sobre criptografia, sobre redes, sobre resposta a incidentes, sobre conformidade. O que praticamente não existia era uma obra que tratasse a ameaça interna como aquilo que ela é: um problema total, que atravessa a tecnologia, a psicologia, o direito, a gestão e a cultura organizacional — e que, por isso, não pode ser resolvido por nenhuma destas disciplinas isoladamente. Hermínio Cerqueira compreendeu isto e teve a ambição, rara, de escrever o livro inteiro: dos fundamentos históricos à arquitetura técnica, da mente do insider à letra do regulamento, do caso Snowden ao playbook de resposta automatizada, do princípio do privilégio mínimo à política documentada pronta a adaptar.
Três qualidades desta obra merecem destaque.
A primeira é a honestidade intelectual. Este não é um livro de medo, nem um catálogo de produtos disfarçado de doutrina. O autor recusa o sensacionalismo com a mesma firmeza com que recusa o conforto. Quando os dados são sólidos, cita-os com fonte; quando são incertos ou disputados — e na nossa área muitos números circulam durante anos sem que ninguém verifique a origem —, di-lo abertamente. Numa disciplina saturada de estatísticas órfãs e de marketing travestido de investigação, esta disciplina metodológica vale ouro.
Spis wydań
Każde wydanie w osobnej linii, w języku, w którym się ukazało. Sklep Amazon wybiera się raz — obowiązuje dla wszystkich wydań.
Wydanie w języku: portugalski:
Ameaça Interna
745 stronKindle i miękka oprawa
Wydanie w języku: angielski:
Internal Threat
729 stronKindle i miękka oprawa
Wydanie w języku: niemiecki:
Interne Bedrohung
825 stronKindle i miękka oprawa
- W sklepach Amazon każdy odnośnik korzysta z kodu danego wydania (ASIN); dostępnością w poszczególnych krajach zarządza Amazon.
- W Portugalii książki kupuje się w Amazon Hiszpania: nie istnieje portugalski sklep Amazon.
Lektura krytyczna — „A Obra Comentada” (2026)
Lektura krytyczna w trzeciej osobie, przytoczona z „A Obra Comentada” — komentowanego katalogu twórczości wydanego przez samego autora. Nie jest to recenzja prasowa.
Tekst oryginalny w języku portugalskim.
Depois de três livros a olhar para o adversário externo, Ameaça Interna executa o gesto que o próprio texto descreve como «o mais difícil e mais necessário da disciplina: virar o olhar para dentro». A tese cabe numa frase que o autor destaca: «num mundo sem perímetro, a confiança não verificada é a superfície de ataque mais extensa de qualquer organização — e a gestão dessa confiança é a disciplina central da segurança moderna». O subtítulo expandido — "De Edward Snowden ao Zero Trust" — anuncia o arco: do administrador de sistemas que exfiltrou da NSA cerca de 1,5 milhões de documentos sem quebrar uma única firewall, até à arquitectura que abandona a presunção de confiança pela máxima nunca confiar, verificar sempre.
A estrutura, em oito partes e vinte e seis capítulos, segue um movimento declarado — compreender, localizar, detectar, prevenir, gerir, aprender, antecipar, agir — que faz da obra simultaneamente tratado e manual: dos fundamentos históricos e da psicologia do insider (motivações, burnout, liderança tóxica, a saída mal gerida) à arquitectura técnica (identidade, UEBA, SIEM/SOAR, forense interna), da governação e do enquadramento jurídico-laboral europeu aos casos históricos (Snowden, Pelton, Manning, Target — a intrusão que entrou «pela porta dos fornecedores») e a um manual de acção final com checklists faseadas e modelo de política pronto a adaptar. O aparelho de evidência é exemplar e datado com rigor: o Cost of a Data Breach 2025 da IBM (o insider malicioso como vector mais caro, 4,92 milhões de dólares por violação), o Ponemon/DTEX 2025 (17,4 milhões de dólares de custo anual médio, 55% dos incidentes por negligência), o Verizon DBIR 2025 (elemento humano em 60% das violações; 29% de origem interna na EMEA) — e, num gesto de probidade rara, a estatística que parece contrariar a tese, os 0,8% da ENISA, é analisada para ensinar o leitor a interrogar o que cada métrica mede.
Os referenciais doutrinários são precisos: o relatório fundador de John Kindervag na Forrester (No More Chewy Centers, 2010), a formalização do Zero Trust no NIST SP 800-207, o RGPD e a transposição da NIS2 pelo Decreto-Lei n.º 125/2025, as normas ISO/IEC 27001 e 27005. Digno de nota crítica: o método de validação de fontes que o livro propõe — autoridade, evidência, actualidade, consistência — é exactamente o protocolo metodológico que o autor declara para toda a sua obra de não-ficção, o que faz deste volume uma espécie de autodemonstração; e, singularidade editorial dentro do eixo, o texto adopta a grafia do Acordo Ortográfico ("deteção", "arquitetura"), ao contrário dos três volumes irmãos, escritos em norma pré-acordo.
No conjunto da obra, Ameaça Interna fecha o Eixo 2 pelo interior: se a Guerra Cibernética mapeia os Estados e o Manual Quântico blinda a matemática, este livro trata do elo que nenhuma criptografia protege — a pessoa com credenciais válidas. O encerramento condensa-o com eficácia de manifesto: «O perímetro morreu. A confiança é a nova superfície de ataque. Comecemos.»
Cytaty z książki
„num mundo sem perímetro, a confiança não verificada é a superfície de ataque mais extensa de qualquer organização — e a gestão dessa confiança é a disciplina central da segurança moderna”
„o mais difícil e mais necessário da disciplina: virar o olhar para dentro”
Inne cytowane wyrażenia z książki
„pela porta dos fornecedores”
Źródło: «A Obra Comentada» (Sintra, Julho de 2026) — comentário crítico
Dane książki
- Gatunek
- Esej
- Oś twórczości
- Cyberobrona i era kwantowa
- Pierwsze wydanie
- Liczba stron
- 745 (wydanie w języku: portugalski)
- Formaty
- E-book Kindle · Książka drukowana (miękka oprawa)
- Języki
- 3 — portugalski, angielski i niemiecki
- ISBN
- 979-8181479180