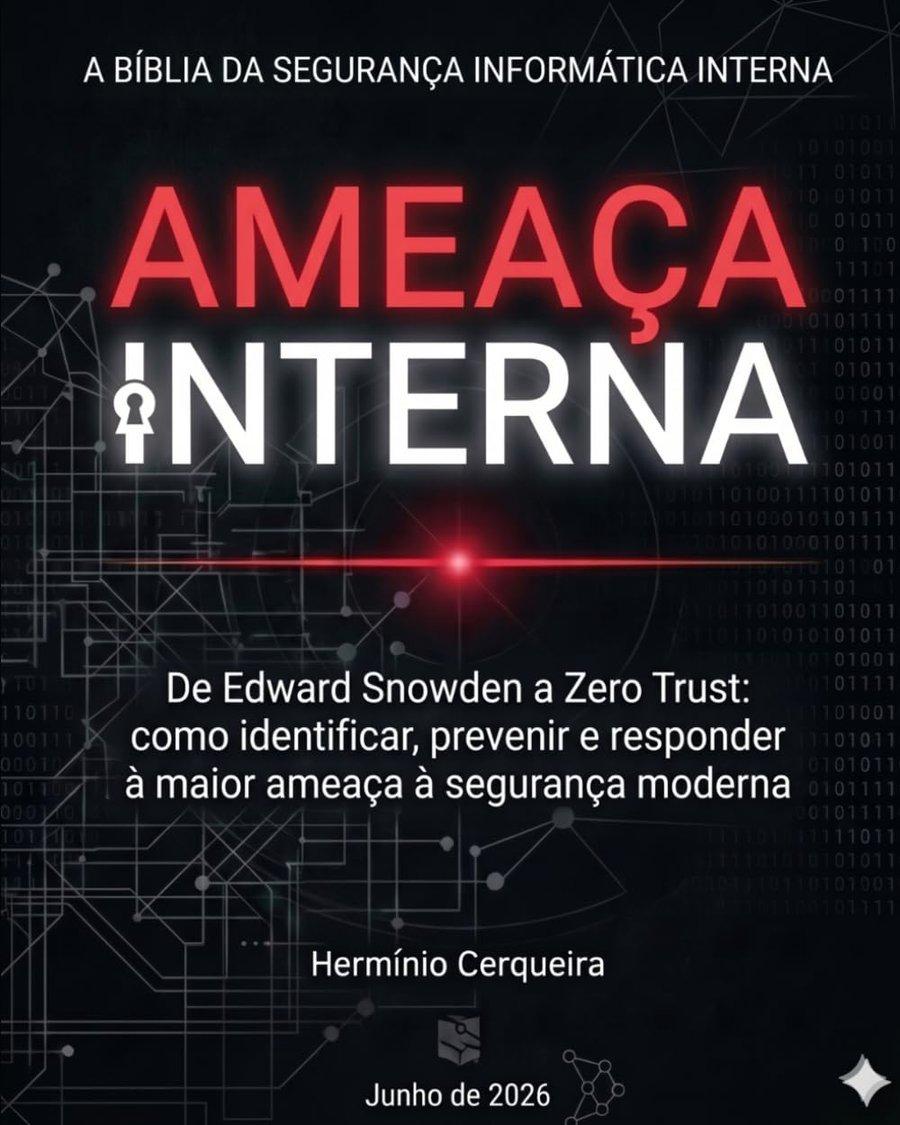
Ameaça InternaInternal ThreatInterne Bedrohung
A Bíblia da Segurança Informática Interna
The Computer Security Bible of the Interior
Die Bibel der Computersicherheit des Innenministeriums
„O perímetro morreu. A confiança é a nova superfície de ataque. Comecemos.”
- Liczba stron
- 745 stron
- ISBN
- ISBN 979-8181479180
- Pierwsze wydanie
- Formaty
- Miękka oprawa i Kindle
- Liczba stron
- 729 stron
- ISBN
- ISBN 979-8181526044
- Data wydania
- Formaty
- Miękka oprawa i Kindle
- Liczba stron
- 825 stron
- ISBN
- ISBN 979-8192641217
- Data wydania
- Formaty
- Miękka oprawa i Kindle
Opis
Opis z wydania oryginalnego, w języku: portugalski.
Tekst opublikowany wraz z wydaniem w języku: angielski (Amazon).
Tekst opublikowany wraz z wydaniem w języku: niemiecki (Amazon).
Pokaż więcejPokaż mniej — Opis
Há mais de três décadas que me preocupo com a segurança da informação. Comecei numa época em que a disciplina nem sequer tinha esse nome: chamávamos-lhe «segurança informática» e ela resumia-se, no essencial, a antivírus, palavras-passe e uma firewall na fronteira da rede. O inimigo estava lá fora — era um adolescente curioso, um criminoso oportunista, mais tarde um grupo organizado ou um Estado. A nossa missão era clara: construir o muro mais alto possível e vigiar o portão.
Demorei anos a aceitar aquilo que hoje considero a verdade mais incómoda da minha profissão: a maioria dos danos graves que testemunhei ao longo da carreira não veio de fora. Veio de dentro. Veio de pessoas com crachá, credenciais válidas e fotografia na intranet. Veio do administrador desencantado que levou consigo as chaves do reino, do colaborador exemplar que clicou numa ligação errada numa terça-feira banal, do fornecedor de confiança cujas credenciais foram roubadas sem que ninguém desse por isso, do quadro técnico que durante meses copiou, pacientemente, aquilo que não devia. Nenhum deles teve de «entrar» — já lá estavam.
A literatura técnica tardou em acompanhar esta realidade. Durante anos, as ameaças internas foram tratadas como nota de rodapé: um capítulo curto no fim dos manuais, um diapositivo nas formações anuais, uma linha na matriz de risco a que ninguém atribuía orçamento. Entretanto, os números acumulavam-se em sentido contrário. Os relatórios anuais de referência — os mesmos que o leitor encontrará citados, escrutinados e contextualizados ao longo desta obra — mostram, com consistência teimosa, que os incidentes com origem ou participação humana interna estão entre os mais caros, os mais demorados a detetar e os mais devastadores para a confiança de clientes, reguladores e mercados. O atacante externo rouba dados; o interno rouba também a certeza de que podemos confiar nas nossas próprias pessoas e nos nossos próprios processos. Esse segundo roubo é o mais difícil de reparar.
É neste contexto que surge o livro que o leitor tem nas mãos — e digo, sem reserva, que ele preenche um vazio real na bibliografia em língua portuguesa, e não só.
Conheço bem o género «manual de cibersegurança». Há excelentes obras sobre criptografia, sobre redes, sobre resposta a incidentes, sobre conformidade. O que praticamente não existia era uma obra que tratasse a ameaça interna como aquilo que ela é: um problema total, que atravessa a tecnologia, a psicologia, o direito, a gestão e a cultura organizacional — e que, por isso, não pode ser resolvido por nenhuma destas disciplinas isoladamente. Hermínio Cerqueira compreendeu isto e teve a ambição, rara, de escrever o livro inteiro: dos fundamentos históricos à arquitetura técnica, da mente do insider à letra do regulamento, do caso Snowden ao playbook de resposta automatizada, do princípio do privilégio mínimo à política documentada pronta a adaptar.
Três qualidades desta obra merecem destaque.
A primeira é a honestidade intelectual. Este não é um livro de medo, nem um catálogo de produtos disfarçado de doutrina. O autor recusa o sensacionalismo com a mesma firmeza com que recusa o conforto. Quando os dados são sólidos, cita-os com fonte; quando são incertos ou disputados — e na nossa área muitos números circulam durante anos sem que ninguém verifique a origem —, di-lo abertamente. Numa disciplina saturada de estatísticas órfãs e de marketing travestido de investigação, esta disciplina metodológica vale ouro.
Pokaż więcejPokaż mniej — Opis
I've worked in information security for over three decades. I started at a time when the discipline didn't even have that name: we called it "computer security," and it essentially boiled down to antivirus software, passwords, and a firewall at the network's edge. The enemy was out there—a curious teenager, an opportunistic criminal, later an organized group or a state. Our mission was clear: build the highest possible wall and guard the gate.
It took me years to accept what I now consider the most uncomfortable truth of my profession: most of the serious damage I witnessed throughout my career didn't come from the outside. It came from within. It came from people with badges, valid credentials, and photos on the intranet. It came from the disillusioned administrator who took the keys to the kingdom with him, from the exemplary employee who clicked on the wrong connection on a mundane Tuesday, from the trusted supplier whose credentials were stolen without anyone noticing, from the technical staff who patiently copied things they shouldn't have for months. None of them had to "go in"—they were already there.
Technical literature has been slow to keep pace with this reality. For years, insider threats were treated as a footnote: a short chapter at the end of manuals, a slide in annual training sessions, a line in the risk matrix to which no one allocated a budget. Meanwhile, the numbers accumulated in the opposite direction. The benchmark annual reports—the same ones that the reader will find cited, scrutinized, and contextualized throughout this work—show, with stubborn consistency, that incidents originating from or involving internal human activity are among the most expensive, the slowest to detect, and the most devastating to the trust of customers, regulators, and markets. The external attacker steals data; the internal one also steals the certainty that we can trust our own people and our own processes. This second theft is the most difficult to repair.
It is in this context that the book the reader now holds in their hands emerges—and I say, without reservation, that it fills a real void in the bibliography in the Portuguese language, and not only that.
I am well acquainted with the "cybersecurity manual" genre. There are excellent works on cryptography, networks, incident response, and compliance. What was practically nonexistent was a work that addressed the insider threat for what it is: a total problem that permeates technology, psychology, law, management, and organizational culture—and which, therefore, cannot be solved by any of these disciplines in isolation. Hermínio Cerqueira understood this and had the rare ambition to write the entire book: from the historical foundations to the technical architecture, from the insider's mind to the letter of the regulation, from the Snowden case to the automated response playbook, from the principle of least privilege to a documented policy ready for adaptation.
Three qualities of this work deserve highlighting.
The first is intellectual honesty. This is not a fear-mongering book, nor a product catalog disguised as doctrine. The author rejects sensationalism with the same firmness with which he rejects comfort. When the data is solid, he cites its source; when it is uncertain or disputed—and in our field many numbers circulate for years without anyone verifying their origin—he states so openly. In a discipline saturated with orphaned statistics and marketing disguised as research, this methodological discipline is invaluable...
Pokaż więcejPokaż mniej — Opis
Ich arbeite seit über dreißig Jahren im Bereich Informationssicherheit. Ich begann zu einer Zeit, als es diesen Begriff noch gar nicht gab: Wir nannten es „Computersicherheit“, und im Wesentlichen bestand sie aus Antivirensoftware, Passwörtern und einer Firewall am Netzwerkrand. Der Feind war da draußen – ein neugieriger Teenager, ein opportunistischer Krimineller, später eine organisierte Gruppe oder ein Staat. Unsere Mission war klar: die höchstmögliche Mauer errichten und das Tor bewachen.
Es dauerte Jahre, bis ich die wohl unangenehmste Wahrheit meines Berufsstandes akzeptierte: Der größte Schaden, den ich im Laufe meiner Karriere miterlebte, kam nicht von außen. Er kam von innen. Er kam von Menschen mit Ausweisen, gültigen Zugangsdaten und Fotos im Intranet. Er kam von dem desillusionierten Administrator, der die Kontrolle über das System mitnahm, von dem vorbildlichen Mitarbeiter, der an einem gewöhnlichen Dienstag versehentlich die falsche Verbindung anklickte, von dem vertrauenswürdigen Lieferanten, dessen Zugangsdaten unbemerkt gestohlen wurden, von den IT-Fachkräften, die monatelang geduldig kopierten, was sie nicht hätten kopieren sollen. Keiner von ihnen musste „hineingehen“ – sie waren bereits mittendrin.
Die Fachliteratur hat mit dieser Realität nur langsam Schritt gehalten. Jahrelang wurden Insiderbedrohungen wie eine Fußnote behandelt: ein kurzes Kapitel am Ende von Handbüchern, eine Folie in jährlichen Schulungen, eine Zeile in der Risikomatrix, für die niemand ein Budget einplante. Währenddessen häuften sich die Zahlen in die entgegengesetzte Richtung. Die maßgeblichen Jahresberichte – dieselben, die der Leser in dieser Arbeit zitiert, analysiert und kontextualisiert wiederfindet – zeigen mit hartnäckiger Konstanz, dass Vorfälle, die von internen menschlichen Aktivitäten ausgehen oder diese betreffen, zu den kostspieligsten, am langsamsten zu erkennenden und für das Vertrauen von Kunden, Aufsichtsbehörden und Märkten verheerendsten gehören. Der externe Angreifer stiehlt Daten; der interne raubt uns zusätzlich die Gewissheit, dass wir unseren eigenen Mitarbeitern und Prozessen vertrauen können. Dieser zweite Verlust ist am schwierigsten wiedergutzumachen.
In diesem Kontext entsteht das Buch, das der Leser nun in Händen hält – und ich sage ohne Vorbehalt, dass es eine echte Lücke in der Bibliographie der portugiesischsprachigen Literatur füllt, und nicht nur das.
Ich bin mit dem Genre der „Handbücher zur Cybersicherheit“ bestens vertraut. Es gibt hervorragende Werke zu Kryptographie, Netzwerken, Incident Response und Compliance. Was jedoch praktisch fehlte, war ein Werk, das die Bedrohung durch Insider in ihrer Gesamtheit thematisierte: ein umfassendes Problem , das Technologie, Psychologie, Recht, Management und Unternehmenskultur durchdringt – und daher von keiner dieser Disziplinen isoliert gelöst werden kann. Hermínio Cerqueira erkannte dies und hatte den seltenen Ehrgeiz, ein komplettes Standardwerk zu verfassen: von den historischen Grundlagen bis zur technischen Architektur, von der Denkweise des Insiders bis zum Wortlaut der Vorschriften, vom Snowden-Fall bis zum Leitfaden für automatisierte Reaktionen, vom Prinzip der minimalen Rechtevergabe bis zu einer dokumentierten, anpassbaren Richtlinie.
Drei Qualitäten dieses Werkes verdienen besondere Erwähnung.
Das erste Merkmal ist intellektuelle Redlichkeit. Dies ist kein Buch, das Angst schürt, und auch kein als Lehre getarnter Produktkatalog. Der Autor lehnt Sensationsgier mit derselben Entschlossenheit ab wie Bequemlichkeit. Sind die Daten fundiert, nennt er die Quelle; sind sie unsicher oder umstritten – und in unserem Fachgebiet kursieren viele Zahlen jahrelang, ohne dass ihre Herkunft überprüft wird –, spricht er dies offen an. In einer Disziplin, die von verwaisten Statistiken und als Forschung getarntem Marketing durchdrungen ist, ist diese methodische Disziplin von unschätzbarem Wert.
Spis wydań
Każde wydanie w osobnej linii, w języku, w którym się ukazało. Sklep Amazon wybiera się raz — obowiązuje dla wszystkich wydań.
Wydanie w języku: portugalski:
Ameaça Interna
745 stronMiękka oprawa i Kindle
Wydanie w języku: angielski:
Internal Threat
729 stronMiękka oprawa i Kindle
Wydanie w języku: niemiecki:
Interne Bedrohung
825 stronMiękka oprawa i Kindle
- W sklepach Amazon każdy odnośnik korzysta z kodu danego wydania (ASIN); dostępnością w poszczególnych krajach zarządza Amazon.
- W Portugalii książki kupuje się w Amazon Hiszpania: nie istnieje portugalski sklep Amazon.
Lektura krytyczna — „A Obra Comentada” (2026)
Lektura krytyczna w trzeciej osobie, przytoczona z „A Obra Comentada” — komentowanego katalogu twórczości wydanego przez samego autora. Nie jest to recenzja prasowa.
Tekst oryginalny w języku portugalskim.
Depois de três livros a olhar para o adversário externo, Ameaça Interna executa o gesto que o próprio texto descreve como «o mais difícil e mais necessário da disciplina: virar o olhar para dentro». A tese cabe numa frase que o autor destaca: «num mundo sem perímetro, a confiança não verificada é a superfície de ataque mais extensa de qualquer organização — e a gestão dessa confiança é a disciplina central da segurança moderna». O subtítulo expandido — "De Edward Snowden ao Zero Trust" — anuncia o arco: do administrador de sistemas que exfiltrou da NSA cerca de 1,5 milhões de documentos sem quebrar uma única firewall, até à arquitectura que abandona a presunção de confiança pela máxima nunca confiar, verificar sempre.
A estrutura, em oito partes e vinte e seis capítulos, segue um movimento declarado — compreender, localizar, detectar, prevenir, gerir, aprender, antecipar, agir — que faz da obra simultaneamente tratado e manual: dos fundamentos históricos e da psicologia do insider (motivações, burnout, liderança tóxica, a saída mal gerida) à arquitectura técnica (identidade, UEBA, SIEM/SOAR, forense interna), da governação e do enquadramento jurídico-laboral europeu aos casos históricos (Snowden, Pelton, Manning, Target — a intrusão que entrou «pela porta dos fornecedores») e a um manual de acção final com checklists faseadas e modelo de política pronto a adaptar. O aparelho de evidência é exemplar e datado com rigor: o Cost of a Data Breach 2025 da IBM (o insider malicioso como vector mais caro, 4,92 milhões de dólares por violação), o Ponemon/DTEX 2025 (17,4 milhões de dólares de custo anual médio, 55% dos incidentes por negligência), o Verizon DBIR 2025 (elemento humano em 60% das violações; 29% de origem interna na EMEA) — e, num gesto de probidade rara, a estatística que parece contrariar a tese, os 0,8% da ENISA, é analisada para ensinar o leitor a interrogar o que cada métrica mede.
Os referenciais doutrinários são precisos: o relatório fundador de John Kindervag na Forrester (No More Chewy Centers, 2010), a formalização do Zero Trust no NIST SP 800-207, o RGPD e a transposição da NIS2 pelo Decreto-Lei n.º 125/2025, as normas ISO/IEC 27001 e 27005. Digno de nota crítica: o método de validação de fontes que o livro propõe — autoridade, evidência, actualidade, consistência — é exactamente o protocolo metodológico que o autor declara para toda a sua obra de não-ficção, o que faz deste volume uma espécie de autodemonstração; e, singularidade editorial dentro do eixo, o texto adopta a grafia do Acordo Ortográfico ("deteção", "arquitetura"), ao contrário dos três volumes irmãos, escritos em norma pré-acordo.
No conjunto da obra, Ameaça Interna fecha o Eixo 2 pelo interior: se a Guerra Cibernética mapeia os Estados e o Manual Quântico blinda a matemática, este livro trata do elo que nenhuma criptografia protege — a pessoa com credenciais válidas. O encerramento condensa-o com eficácia de manifesto: «O perímetro morreu. A confiança é a nova superfície de ataque. Comecemos.»
Cytaty z książki
„num mundo sem perímetro, a confiança não verificada é a superfície de ataque mais extensa de qualquer organização — e a gestão dessa confiança é a disciplina central da segurança moderna”
„o mais difícil e mais necessário da disciplina: virar o olhar para dentro”
Inne cytowane wyrażenia z książki
„pela porta dos fornecedores”
Źródło: «A Obra Comentada» (Sintra, Julho de 2026) — comentário crítico
Dane książki
- Gatunek
- Esej
- Oś twórczości
- Cyberobrona i era kwantowa
- Pierwsze wydanie
- Liczba stron
- 745 (wydanie w języku: portugalski)
- Formaty
- Książka drukowana (miękka oprawa) · E-book Kindle
- Języki
- 3 — portugalski, angielski i niemiecki
- ISBN
- 979-8181479180